Ricevere un messaggio inatteso sul proprio telefono genera quasi sempre un moto di preoccupazione, specialmente se il mittente appare legato a un ente ufficiale. In queste ore migliaia di cittadini stanno ricevendo comunicazioni che simulano un avviso urgente. La fretta spinge a cliccare, ma la trappola scatta in un secondo.
Cos’è successo: l’avviso ufficiale del 21 settembre
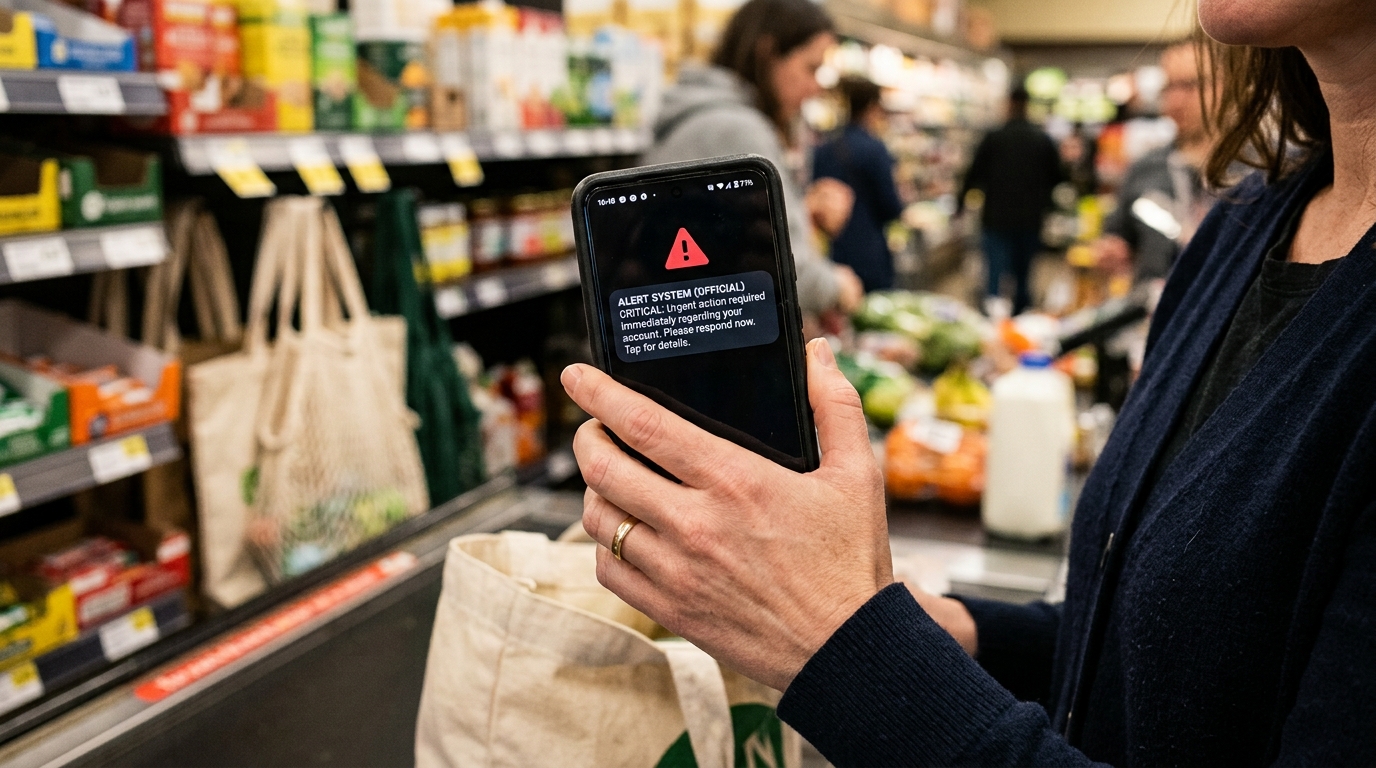
L’allarme è suonato il 21 settembre, quando è stato confermato un massiccio attacco di smishing, la pericolosa truffa informatica che viaggia attraverso i messaggi di testo. Le segnalazioni si moltiplicano in tutta Italia. I telefoni vibrano e lo schermo mostra un mittente apparentemente legittimo, che ricalca alla perfezione il nome dell’Agenzia delle Entrate. Il testo del messaggio è studiato a tavolino per innescare un senso di urgenza immediata. Si fa riferimento a un presunto avviso importante da consultare in giornata, oppure a una generica comunicazione che richiede un’azione istantanea. Il cittadino, colto alla sprovvista durante una giornata caotica o mentre fa la spesa, si sente spinto emotivamente a risolvere subito la pendenza per chiudere la questione. La comunicazione ufficiale ha però chiarito categoricamente che le istituzioni non inviano mai messaggi di questo genere contenenti link. Questa è una vera e propria rete a strascico lanciata da organizzazioni criminali per intercettare i dati sensibili di chi cade nell’inganno.
Perché ci caschiamo: il gesto automatico di aprire un sms “istituzionale” di corsa
La tecnica utilizzata dai truffatori si basa sullo spoofing, un metodo che permette di camuffare il vero numero di telefono del mittente, facendo apparire sullo schermo della vittima un nome rispettato e autorevole. Il cervello umano, davanti alla scritta che indica un ente di Stato, abbassa drasticamente le difese razionali per far spazio all’ansia e all’istinto di risoluzione. Pensate a quando si torna a casa la sera di fretta, con le borse in mano, e si sente il telefono suonare: la reazione istintiva non è fermarsi ad analizzare la struttura sintattica del messaggio, ma capire in pochi secondi come neutralizzare il problema. Questa vulnerabilità quotidiana è il vero grimaldello usato per forzare l’attenzione. Sanno perfettamente che la paura di trascurare una notifica rilevante spegne il pensiero critico. La vittima clicca sul link fornito nel testo con la genuina intenzione di controllare la propria posizione, convinta di operare in un ambiente protetto. Al contrario, si ritrova intrappolata in un sito clone, progettato millimetro per millimetro per rubare le credenziali sensibili.
I segnali che smascherano il falso
L’apparente perfezione tecnica della truffa si infrange sempre contro alcuni dettagli rivelatori. L’occhio clinico permette di individuare l’inganno prima di subire conseguenze.
- Il link manipolato: il messaggio contiene quasi sempre un indirizzo web abbreviato o presenta domini anomali che non corrispondono in alcun modo ai portali governativi italiani.
- La richiesta anomala di dati: nessun ente pubblico chiede mai, in nessuna circostanza, di inserire i numeri della carta di credito o le chiavi di accesso personali attraverso un modulo arrivato via telefono.
- Gli errori di forma: il testo presenta spesso spazi doppi tra le parole, lettere maiuscole inserite a caso o una punteggiatura poco naturale, evidente segno di traduzioni automatiche sbrigative fatte da software esteri.
- Il tono esasperato: un linguaggio che minaccia il blocco totale di carte o dispositivi entro un pugno di ore appartiene unicamente al mondo del phishing e non fa parte del registro linguistico istituzionale.
Il gesto giusto: cosa fare – e cosa NON cliccare mai
Davanti a un messaggio sospetto, la reazione deve rimanere lucida e distaccata. La regola ferrea per eccellenza è non cliccare mai sul link proposto all’interno del testo. Un singolo tocco dello schermo, anche accidentale, rischia di aprire la porta a software malevoli invisibili in grado di compromettere il dispositivo, spiando i movimenti futuri o rubando la rubrica. Si consiglia vivamente di effettuare uno screenshot per conservare una prova visiva del tentativo di raggiro e, immediatamente dopo, eliminare il messaggio dalla memoria in via definitiva. Bloccare il numero aggiunge uno strato di protezione temporaneo per il futuro, anche se i sistemi automatici cambiano mittente di continuo. Risulta essenziale non rispondere mai al testo, nemmeno per chiedere spiegazioni, poiché una banale risposta segnala ai criminali che il recapito è attivo e utilizzato da una persona reale, esponendolo a nuove ondate di messaggi fraudolenti. Come già accade frequentemente con un’altra truffa che imita gli enti pubblici, la prudenza preventiva rappresenta lo scudo più solido. Abituarsi a ignorare le comunicazioni non sollecitate evita la maggior parte delle insidie digitali moderne.
Dove verificare davvero
Il timore scompare completamente nel momento in cui si riprende il controllo operativo della situazione senza cedere al panico. Per avere la certezza di non possedere comunicazioni in sospeso, il passaggio essenziale è rivolgersi unicamente ai canali ufficiali di contatto dell’ente, digitando l’indirizzo dal browser in totale autonomia e mai partendo da un link ricevuto. Se il dubbio sulla natura fraudolenta della comunicazione trova conferma, la mossa corretta e definitiva è segnalare immediatamente l’accaduto al portale della Polizia Postale per aiutare a bloccare la campagna in corso.